Auditoría#
La auditoría registra lo que hace cada usuario en Empowerment Center: cuándo entró y desde dónde, los intentos fallidos, cada consulta a la base de datos del cliente con su SQL y los valores de sus parámetros, los cambios en los datos, los libros, el metadata, la planificación, los envíos y la administración. Sirve para responder a «¿quién hizo esto?», «¿qué consultó este usuario?» y «¿qué pasó anoche?».
Antes de empezar#
- Necesita el privilegio Administración del sistema. Quien no lo tiene no ve la entrada Auditoría y, si abre su dirección, la página le dice «La auditoría la consulta quien administra el sistema.».
- Abra la auditoría desde la barra lateral, en Administración › Auditoría (
/admin/audit). - La auditoría usa la extensión
pg_trgmde PostgreSQL para buscar texto, que se instala con la BD propia (véase Instalación).
Qué es una entrada#
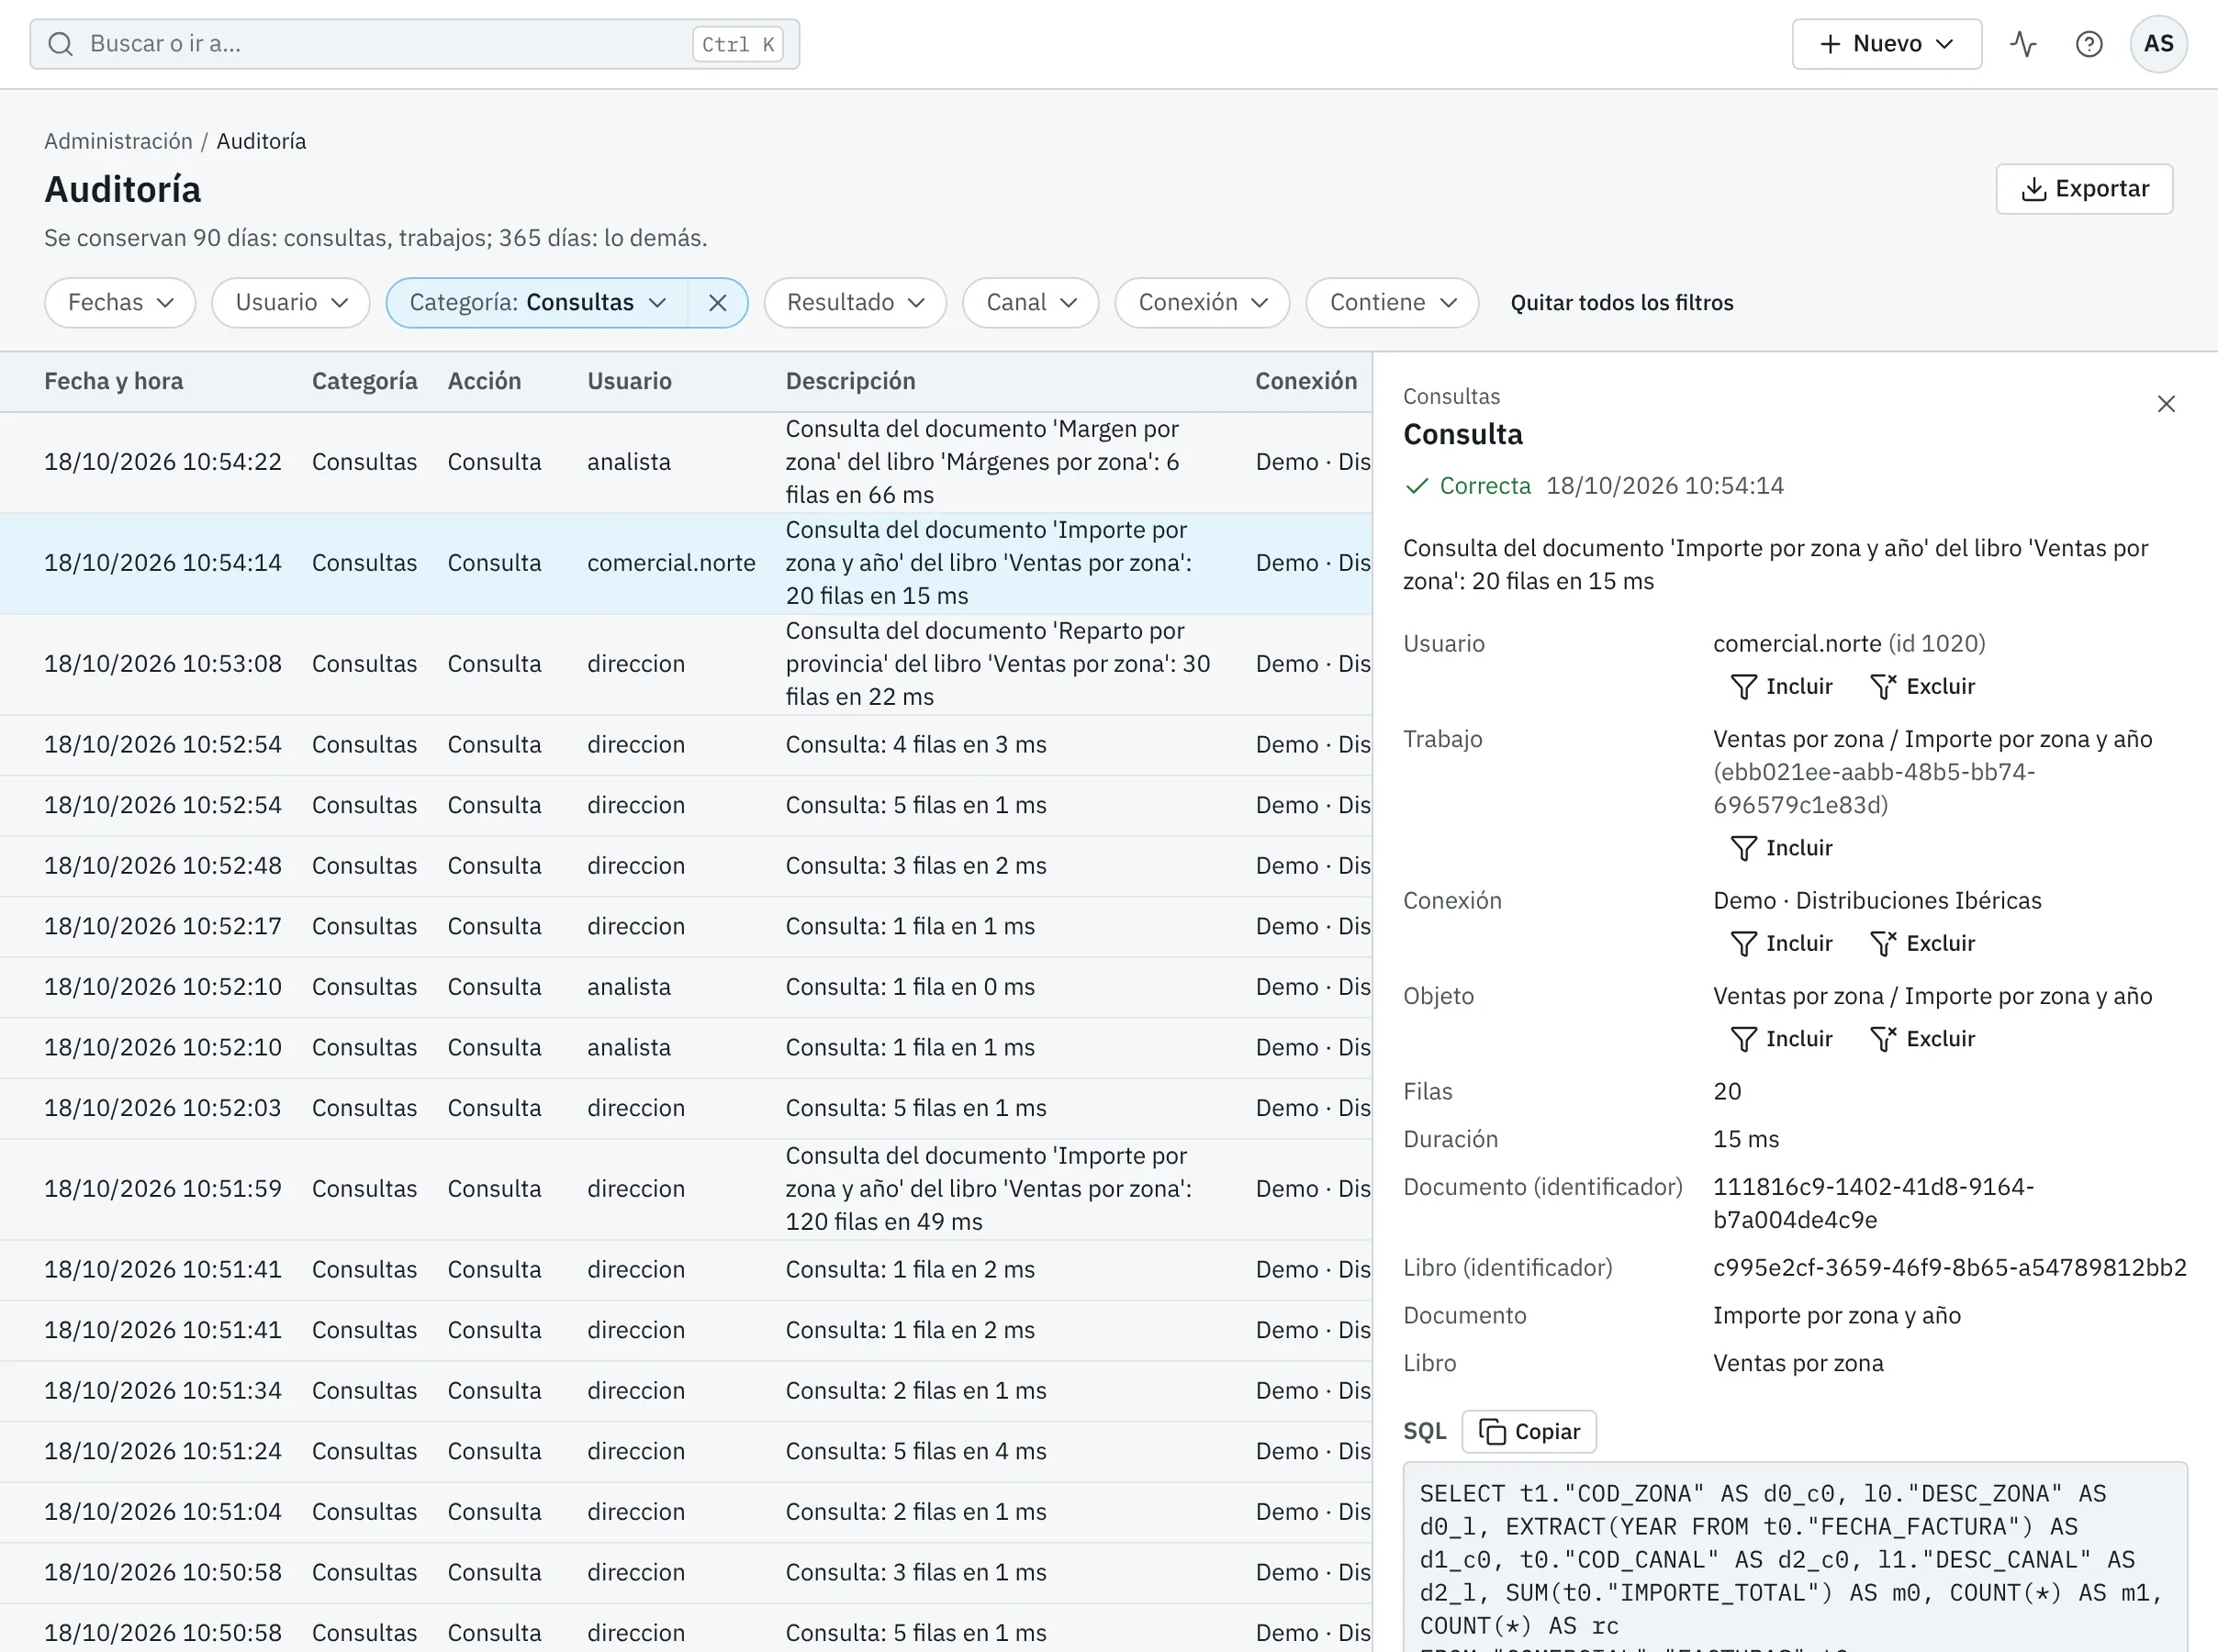
Cada cosa que se anota es una entrada, con:
| Dato | Qué es |
|---|---|
| Fecha y hora | Cuándo pasó, en la hora local de quien consulta. |
| Categoría y Acción | Qué clase de cosa es y qué se hizo (véase Qué se anota). |
| Resultado | Correcta o Fallida (un intento de entrada rechazado, un trabajo que falló, una consulta rechazada…). |
| Usuario | El login de quien lo hizo, en ese momento. En la administración, quien administró; el usuario afectado va en el objeto. |
| Canal | Por dónde actuó: su sesión, una tarea programada, un envío, la API… y la referencia de lo que lo lanzó. |
| Conexión, Dirección y Objeto | Sobre qué conexión, desde qué dirección IP y sobre qué objeto (un libro, una tabla, un usuario…). |
| Descripción | Una frase en español: «Consulta del documento 'Importe por zona' del libro 'Ventas': 3 filas en 12 ms». |
| Datos | Lo propio de cada acción: identificadores, recuentos, estados. |
| SQL y valores | Solo en las consultas: la sentencia, los valores de sus parámetros, las filas y la duración. |
| Trabajo | El trabajo que la produjo, para ver juntas sus consultas y su final. |
Lo que se borra no se puede consultar después, así que cada entrada guarda los nombres que hacen falta para entenderla.
Cómo se organiza el capítulo#
- Qué se anota: las categorías y las acciones, los canales y lo que no se anota.
- Buscar, filtrar y exportar: los filtros, incluir y excluir desde una entrada, el detalle con el SQL y la exportación a CSV.
- Conservación y envío a un SIEM: cuánto se conserva cada categoría, cómo se purga, desactivar el registro de las consultas y las líneas de registro para un syslog o un SIEM.
Principios#
- Solo Administración del sistema ve la auditoría. No hay una vista de «mi actividad» para cada usuario.
- Se registran las consultas con sus valores: sin los valores no se sabe qué zona o qué cliente consultó alguien. Se puede desactivar (véase Conservación y envío a un SIEM).
- No se guardan secretos: ni contraseñas, ni claves, ni el contenido de los ficheros que se envían, ni la URL o el usuario de una conexión.
- Un usuario que no existe y una contraseña incorrecta dan el mismo motivo, «Usuario o contraseña incorrectos», para que el registro no revele qué logins existen.
- El login de un intento fallido se guarda tal cual se escribió. Puede ser una contraseña escrita en el campo equivocado: solo lo ve Administración del sistema y caduca con los accesos.
- Una entrada puede quedar repetida si el servidor se reinicia justo mientras la anota. Ninguna se pierde.
Qué cambia respecto a Empowerment Center 7#
En Empowerment Center 7 (EC7) los accesos iban al syslog y a un fichero que rotaba, el registro de consultas estaba desactivado y no había pantalla para consultar nada de ello. En ECenter 8.0 todo queda en la BD propia, con búsqueda, detalle y exportación, y sale también como líneas de registro para un syslog o un SIEM.